Tailscale
autorstwa Tailscale Inc.
4,6
- Bezpieczeństwo
- 100% Safe
- Kategoria
- Narzędzia
- Oceny
- 4,6
- Cena
- Free
- Pobierz
- 1.00M
Ta aplikacja jest bezpieczna, niezawodna i bezpłatna w instalacji. Możesz ją szybko pobrać bez ryzyka zainfekowania złośliwym oprogramowaniem.
Zrzuty ekranu
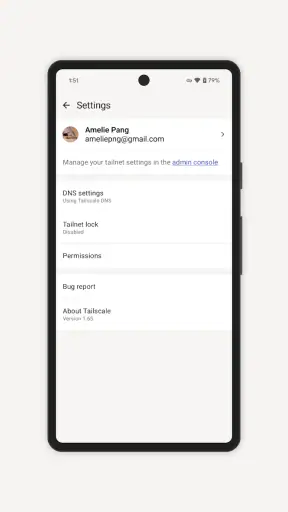
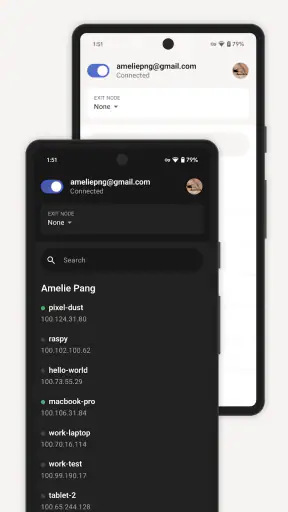
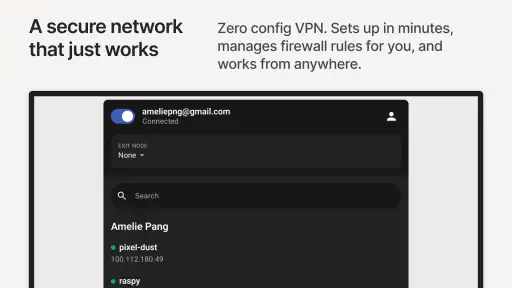
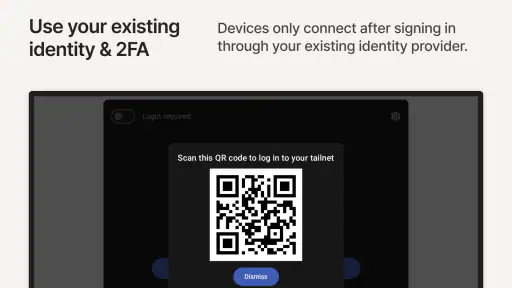
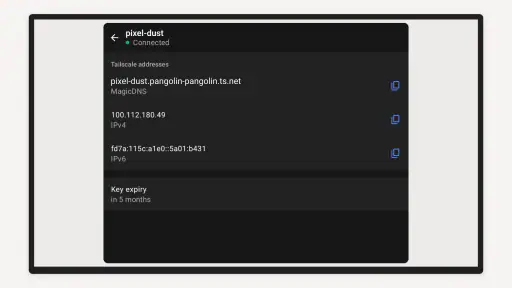
 Analiza autorstwa Getfullapps
Jeśli szukasz narzędzia do bezpiecznego łączenia własnych urządzeń, Tailscale od razu wyróżnia się innym podejściem niż typowa aplikacja VPN. Nie traktuję go jako przycisku „włącz ochronę podczas publicznego Wi‑Fi”, lecz jako sposób na zbudowanie prywatnej sieci między urządzeniami, które rzeczywiście chcę ze sobą połączyć. Po kilku dniach używania widzę, że jego największa wartość pojawia się wtedy, gdy telefon, komputer, serwer lub domowe urządzenie mają działać razem bez wystawiania ich bezpośrednio do internetu.
To aplikacja z kategorii narzędzi, rozwijana przez Tailscale Inc. Jest bezpłatna, ma oznaczenie PEGI 3 i działa na Androidzie od wersji 8.0. W sklepie utrzymuje średnią 4,6 przy około 4,7 tysiąca ocen, a liczba instalacji przekroczyła milion. Te liczby nie mówią oczywiście, czy pasuje do mojego sposobu pracy, ale pokazują, że nie jest to niszowy eksperyment przeznaczony wyłącznie dla administratorów.
Nie jest to zwykły przełącznik VPN
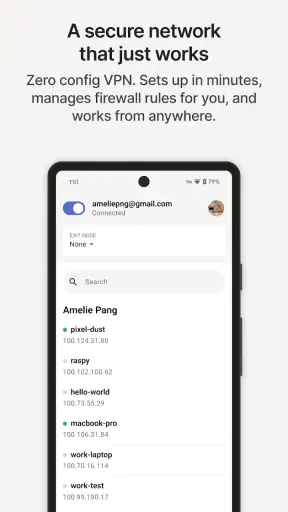
Najważniejsza rzecz do zrozumienia przed instalacją jest prosta: Tailscale nie zastępuje wprost każdej klasycznej aplikacji VPN. Zwykły VPN często kieruje cały ruch telefonu przez określony serwer albo chroni połączenie w niezaufanej sieci. Tailscale tworzy natomiast prywatną, logiczną sieć pomiędzy urządzeniami, które zostały do niej dodane i uwierzytelnione.
W praktyce oznacza to, że mogę korzystać ze smartfona, aby dostać się do własnego komputera w domu, panelu administracyjnego na serwerze albo plików dostępnych wyłącznie w mojej sieci. Nie muszę za każdym razem otwierać portów na routerze ani publikować usługi pod publicznym adresem. To właśnie tutaj aplikacja ma sens: upraszcza dostęp do własnych zasobów bez udawania typowej usługi anonimowego przeglądania internetu.
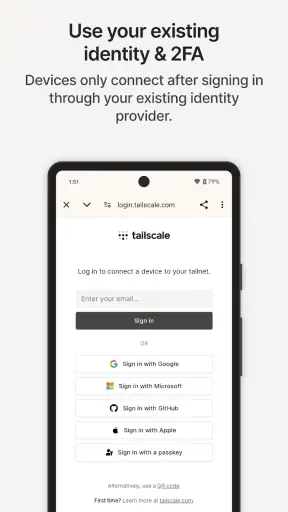
Podczas pierwszego uruchomienia trzeba przejść przez logowanie i autoryzację urządzenia. Dla osoby, która chce tylko zabezpieczyć kawiarniowe Wi‑Fi, ten proces może wydać się zbyt rozbudowany. Tailscale zakłada, że użytkownik wie, jakie urządzenia chce połączyć i po co. Nie jest to wada sama w sobie, ale zmienia próg wejścia. Aplikacja jest przyjazna jak na narzędzie sieciowe, jednak nie prowadzi za rękę tak, jak aplikacje konsumenckie nastawione na jeden duży przycisk.
Wersja oznaczona jako 1.102.3-t9329c3677-gaea8f60c0 pokazuje, że mamy do czynienia z regularnie rozwijanym klientem, a nie jednorazowym dodatkiem do systemu. Przy narzędziach sieciowych aktualizacje mają szczególne znaczenie, bo dotyczą nie tylko wygody, lecz także zgodności z systemem i sposobu zestawiania połączeń. Zawsze sprawdzam po instalacji, czy aplikacja jasno pokazuje stan połączenia i czy wiem, kiedy działa.
Co daje mesh w codziennym użyciu
Najbardziej przekonujący scenariusz wygląda tak: pracuję poza domem, a na komputerze stacjonarnym zostawiłem dokumenty lub usługę, z której korzystam tylko lokalnie. Zamiast konfigurować przekierowanie portów, mogę połączyć telefon z prywatną siecią Tailscale i uzyskać dostęp do urządzenia tak, jakby należało do tej samej sieci. To oszczędza czas, a przede wszystkim ogranicza liczbę zmian w routerze.
Artykuły, które warto przeczytać w następnej kolejności

Magic Tiles 3 zamienia krótką przerwę w próbę rytmu

WhatsApp rośnie dzięki rozmowom, które skupiają całe życie towarzyskie

Vehicle Masters nagradza cierpliwość i precyzję za kierownicą

Clash Royale pod presją: co się dzieje po błędzie, przerwaniu meczu i utracie połączenia

Amazon Zakupy: kiedy przyjedzie paczka? Śledzenie przesyłki w praktyce

Ludo King® i przyszłość planszówek na telefon: sama kostka już nie wystarczy
Inny przykład dotyczy małego zespołu albo rodziny korzystającej z kilku własnych urządzeń. Można myśleć o telefonie jako o jednym z klientów tej sieci, a nie jako o centrum całej konfiguracji. Jeśli mam laptop, komputer domowy i urządzenie działające stale, aplikacja pomaga utrzymać logiczny porządek: wiem, które urządzenie jest moje, które ma być dostępne i z jakiego miejsca próbuję się połączyć.
Warto jednak pamiętać, że sama obecność telefonu w tej sieci nie sprawia automatycznie, że każda aplikacja zacznie rozumieć prywatne adresy. Czasem trzeba jeszcze poprawnie skonfigurować usługę po drugiej stronie, upewnić się, że nasłuchuje na właściwym interfejsie i że zapora systemowa nie blokuje ruchu. Tailscale usuwa sporą część pracy sieciowej, lecz nie naprawia błędnej konfiguracji serwera.
Zaufanie zaczyna się od tego, co kontroluję
W przypadku narzędzia sieciowego nie wystarcza mi hasło „bezpieczne połączenie”. Chcę wiedzieć, jakie urządzenie dodaję, kto ma do niego dostęp i czy mogę wycofać zgodę. Tailscale jest najciekawszy właśnie wtedy, gdy użytkownik traktuje te decyzje świadomie. Nie instalowałbym go na wielu urządzeniach bez późniejszego porządkowania listy, bo prywatna sieć szybko może stać się nieczytelna.
Przy pierwszym dodawaniu telefonu warto od razu sprawdzić nazwę urządzenia i jego status. Jeśli w sieci znajdują się komputery używane przez kilka osób, nie zakładałbym, że każdy użytkownik powinien mieć identyczny dostęp. Najbezpieczniejszy nawyk to dodawać tylko potrzebne urządzenia, usuwać stare i nie traktować wygody jako powodu do przyznawania dostępu wszystkim.
To także moment, w którym trzeba odróżnić autoryzację aplikacji od zaufania do konkretnej usługi. Tailscale może pomóc połączyć telefon z serwerem, ale nie oceni, czy panel serwera ma słabe hasło, czy udostępnione pliki zawierają dane osobowe i czy system po drugiej stronie jest aktualny. Bezpieczny kanał nie czyni automatycznie bezpiecznym wszystkiego, co przez niego otwieram.
Uprawnienia i widoczne decyzje użytkownika
Najbardziej wrażliwy moment pojawia się wtedy, gdy Android prosi o zgodę na utworzenie połączenia VPN. To normalny element działania klienta tego typu, ale nie powinien być akceptowany bez zastanowienia. System informuje, że aplikacja będzie zarządzać profilem VPN, a ja powinienem rozumieć, że od tej chwili część ruchu sieciowego może być obsługiwana przez ten profil.
Nie traktuję tego komunikatu jako dowodu, że aplikacja ma dostęp do całej zawartości telefonu. To dwie różne sprawy. Mimo to przed zatwierdzeniem sprawdzam, czy instaluję właściwego klienta, czy konto jest moje i czy wiem, do jakiej sieci dołączam. Przy narzędziu, które zmienia sposób łączenia się telefonu z innymi urządzeniami, taka ostrożność jest rozsądniejsza niż automatyczne klikanie „zezwól”.
Po konfiguracji obserwuję ikonę lub komunikat systemowy informujący o aktywnym profilu VPN. To praktyczny szczegół, bo łatwo zapomnieć, że Tailscale działa w tle. Gdy testuję zwykłe aplikacje, sprawdzam, czy zachowują się zgodnie z oczekiwaniem. Jeśli jakaś usługa przestaje działać, najpierw wyłączam połączenie Tailscale na chwilę i porównuję zachowanie, zamiast od razu zmieniać kilka ustawień naraz.
Na plus zaliczam to, że użytkownik może sam decydować, kiedy korzysta z sieci. Nie muszę traktować jej jako niewidocznej warstwy działającej bez końca. Na minus: osoba nietechniczna może nie wiedzieć, czy aktywne połączenie jest jej potrzebne, a systemowe komunikaty dotyczące VPN mogą brzmieć poważniej niż codzienna czynność, którą chce wykonać.
Dane, konto i sytuacje wymagające ostrożności
Najwięcej uwagi poświęciłbym kontu używanemu do zarządzania urządzeniami. To ono decyduje o przynależności do prywatnej sieci, więc nie powinno być traktowane jak przypadkowy login do jednorazowej aplikacji. Używam unikalnego hasła, a jeśli wybrane środowisko logowania oferuje dodatkowe zabezpieczenia, włączam je. Nie zapisuję danych logowania w notatce dostępnej bez blokady ekranu.
Warto również rozdzielić urządzenia prywatne od tych, które pożyczamy innym osobom. Telefon dziecka, służbowy laptop i domowy serwer mają różne role. Dodanie ich do jednej przestrzeni bez planu może być wygodne na początku, ale później utrudnia ocenę, kto nadal powinien mieć dostęp. Zanim zmienię telefon albo oddam komputer, usuwam stare urządzenie z konfiguracji i sprawdzam, czy nie pozostało aktywne.
Nie używałbym Tailscale jako pretekstu do przesyłania poufnych danych bez sprawdzenia aplikacji, która je obsługuje. Jeśli łączę się z panelem administracyjnym, upewniam się, że jego własne logowanie, sesje i uprawnienia są poprawnie ustawione. Jeśli otwieram pliki, sprawdzam, czy nie udostępniam przypadkiem całego katalogu zamiast konkretnej usługi. Tailscale ogranicza ekspozycję sieciową, ale nie zastępuje kontroli dostępu w programie.
Wrażliwa jest także sytuacja, w której telefon korzysta z sieci firmowej lub szkolnej. Administrator takiej sieci może mieć własne zasady dotyczące profili VPN, a konflikt z inną konfiguracją może wywołać problemy z dostępem. W takim miejscu nie instalowałbym aplikacji samodzielnie bez upewnienia się, że jest to dozwolone. To nie kwestia nieufności wobec Tailscale, tylko zwykłego szacunku dla reguł zarządzanej sieci.
Gdzie aplikacja wygrywa z typową alternatywą
W porównaniu z ręcznym przekierowaniem portów Tailscale jest dla mnie wygodniejszy i bezpieczniejszy organizacyjnie. Nie muszę zapamiętywać publicznego adresu, zmieniać ustawień routera przy każdej usłudze ani zastanawiać się, czy przypadkiem nie wystawiłem panelu administracyjnego szerzej, niż planowałem. Nadal muszę skonfigurować urządzenie docelowe, ale odpada sporo powtarzalnej pracy.
W porównaniu z klasycznym VPN do całego domu różnica polega na skali i celu. Klasyczny VPN może być lepszy, jeśli chcę, aby wszystkie urządzenia korzystały z jednego wyjścia do internetu albo jeśli potrzebuję połączenia z konkretną siecią firmową. Tailscale jest mocniejszy wtedy, gdy chcę połączyć wybrane urządzenia, a nie kierować cały ruch przez jeden punkt.
Nie traktowałbym go też jako bezpośredniego zamiennika usług nastawionych na prywatność podczas przeglądania internetu. Jeśli moim głównym celem jest ukrycie adresu IP przed odwiedzanymi serwisami albo wybór lokalizacji serwera, szukałbym rozwiązania zaprojektowanego właśnie do tego. Tailscale rozwiązuje inny problem: dostęp między zaufanymi urządzeniami.
W porównaniu z ręcznym WireGuardem aplikacja zwykle będzie łatwiejsza dla osoby, która nie chce samodzielnie zarządzać kluczami, adresacją i konfiguracją każdego klienta. Z drugiej strony użytkownik, który chce pełnej kontroli nad każdym elementem i zna konfigurację sieciową, może preferować ręczne ustawienia. Tailscale wybiera wygodę i zarządzanie nad jednym panelem zamiast maksymalnej ręcznej prostoty pliku konfiguracyjnego.
Trzy praktyczne nawyki, które robią różnicę
Pierwszy nawyk to testowanie dostępu z dwóch różnych sieci. Najpierw sprawdzam połączenie telefonu z domowym urządzeniem przez Wi‑Fi, a później przez sieć komórkową. Dzięki temu wiem, czy działa rzeczywisty scenariusz zdalny, a nie tylko lokalne połączenie, które daje fałszywe poczucie, że wszystko jest gotowe.
Drugi to prowadzenie prostej listy urządzeń wraz z ich rolą. Nie chodzi o formalną dokumentację, lecz o odpowiedź na pytania: do czego służy ten komputer, kto go używa i czy nadal powinien być dostępny. Taka lista jest szczególnie cenna po zmianie telefonu, reinstalacji systemu albo zakończeniu projektu. Bez niej stare urządzenia mogą pozostać w sieci tylko dlatego, że nikt nie pamięta, po co zostały dodane.
Trzeci nawyk to rozdzielenie testu technicznego od testu uprawnień. Najpierw sprawdzam, czy telefon może dotrzeć do właściwej usługi. Potem sprawdzam, czy ta usługa pokazuje dokładnie te dane, które powinienem widzieć. Sam fakt, że połączenie działa, nie świadczy o poprawnym ograniczeniu dostępu. Ten prosty podział pomaga znaleźć błędy, których nie widać na ekranie klienta.
Dodatkowo nie włączam połączenia bez potrzeby na urządzeniu, które ma nietypowe problemy z siecią. Jeśli korzystam z kilku profili VPN, firmowego systemu ochrony i lokalnego filtra DNS, konflikty mogą być trudne do zdiagnozowania. W takiej sytuacji zapisuję bieżące ustawienia, zmieniam jedną rzecz naraz i po zakończeniu przywracam konfigurację, której nie potrzebuję.
Kto będzie zadowolony, a kto powinien wybrać coś innego
Tailscale poleciłbym osobie, która ma kilka własnych urządzeń i chce dostać się do nich z telefonu lub laptopa bez wystawiania usług publicznie. Dobrze pasuje także do domowego serwera, zdalnej pracy z własnym komputerem i małych projektów, w których trzeba połączyć konkretne urządzenia, a nie budować pełną infrastrukturę sieciową.
Docenią go również użytkownicy, którzy wolą widoczne decyzje i możliwość kontrolowania przynależności urządzeń zamiast konfiguracji ukrytej w routerze. Warunkiem jest gotowość do nauczenia się kilku podstaw: czym jest profil VPN, które urządzenie jest klientem, gdzie działa usługa i kto ma prawo się z nią łączyć.
Nie wybrałbym go jako pierwszej aplikacji dla kogoś, kto chce tylko ochrony podczas korzystania z publicznego Wi‑Fi i nie ma żadnych własnych usług do zdalnego otwierania. W takim przypadku klasyczny VPN może być prostszy do zrozumienia. Nie jest też najlepszym wyborem dla osoby, która nie chce zarządzać kontem, listą urządzeń ani zgodami systemowymi. Tutaj wygoda mesh ma cenę w postaci dodatkowej odpowiedzialności.
Ostrożność zachowałbym również w większej organizacji, jeśli nie ma jasnego modelu zarządzania dostępem. Sama aplikacja nie zastąpi procedur, ewidencji urządzeń i ustalenia, kto może zatwierdzać nowe połączenia. W małej, dobrze opisanej sieci może być bardzo praktyczna; w chaotycznym środowisku szybko stanie się kolejnym miejscem, którego nikt nie kontroluje.
Moja ocena po sprawdzeniu najważniejszych punktów
Największą zaletą Tailscale jest dla mnie połączenie prostoty z konkretnym zastosowaniem. Nie muszę zaczynać od skomplikowanej konfiguracji routera, a jednocześnie dostaję narzędzie, które pasuje do realnego scenariusza: telefon ma dotrzeć do mojego komputera, serwera albo innego urządzenia z dowolnego miejsca. To bardziej użyteczne niż ogólne hasło o VPN, jeśli rzeczywiście potrzebuję dostępu do własnej sieci.
Największe ograniczenie wynika z tego samego założenia. Trzeba myśleć o urządzeniach, kontach i uprawnieniach. Aplikacja nie jest magiczną tarczą dla całego ruchu internetowego, nie naprawia błędów usług po drugiej stronie i nie zwalnia z kontroli nad tym, co udostępniam. Jeśli ktoś zainstaluje ją bez zrozumienia profilu VPN i listy urządzeń, wygoda może przesłonić ważne decyzje.
Pod względem zaufania oceniam ją pozytywnie wtedy, gdy użytkownik korzysta z widocznych kontroli: świadomie zatwierdza profil, rozpoznaje swoje urządzenia, pilnuje konta i usuwa niepotrzebny dostęp. Nie opierałbym oceny na samym określeniu „bezpieczna sieć”, lecz na własnej praktyce zarządzania połączeniami. To podejście wymaga odrobiny dyscypliny, ale daje bardziej uczciwy obraz narzędzia.
Moja rekomendacja jest ostrożnie pozytywna. Tailscale warto zainstalować, jeśli potrzebujesz prywatnego połączenia między konkretnymi urządzeniami i chcesz ograniczyć ręczne ustawienia sieciowe. Zanim zaczniesz, ustal, które urządzenia naprawdę muszą być dostępne, przetestuj połączenie poza domowym Wi‑Fi i sprawdź, jakie dane otwierasz po drugiej stronie. Dla takiego użytkownika bezpłatny klient od Tailscale Inc. może być bardzo praktycznym narzędziem. Dla osoby szukającej wyłącznie anonimowego przeglądania internetu lepsza będzie inna klasa aplikacji.
Warto też pamiętać, że aplikacja została wydana 30 lipca 2020 roku i jest przeznaczona dla użytkowników od PEGI 3, ale te informacje nie zastępują własnej oceny konfiguracji. Ostatecznie bezpieczeństwo zależy nie tylko od technologii, lecz także od tego, czy wiem, co łączę, komu daję dostęp i kiedy ten dostęp odbieram. Właśnie w tych codziennych decyzjach Tailscale pokazuje swoją prawdziwą wartość albo ujawnia, że nie jest narzędziem dla mnie.
Zalety
- Szyfrowanie połączeń WireGuard chroni dane podczas transmisji.
- Działa za NAT-em bez konieczności przekierowywania portów.
- Obsługuje logowanie przez popularnych dostawców tożsamości.
- Aplikacja pozwala łatwo kontrolować dostęp do poszczególnych urządzeń.
- Dostępne są wersje na Androida, iOS, komputery i serwery.
Wady
- Pełne możliwości wymagają konfiguracji także na pozostałych urządzeniach.
- Darmowy plan ma ograniczenia dotyczące liczby użytkowników i urządzeń.
- Interfejs i ustawienia mogą być zbyt techniczne dla początkujących.
- Niektóre funkcje administracyjne są dostępne dopiero w płatnych planach.
- Problemy z kontem lub autoryzacją mogą odciąć dostęp do prywatnej sieci.
Często zadawane pytania dotyczące Tailscale
Czym jest Tailscale i do czego służy?
Tailscale to aplikacja tworząca prywatną, szyfrowaną sieć między Twoimi urządzeniami, niezależnie od tego, gdzie się znajdują. Wykorzystuje technologię WireGuard, dzięki czemu możesz bezpiecznie łączyć telefon, komputer, serwer NAS, Raspberry Pi czy urządzenia firmowe. Po instalacji urządzenia widoczne są w jednej wirtualnej sieci, co ułatwia zdalny dostęp do plików, usług i paneli administracyjnych.
Czy korzystanie z Tailscale jest bezpieczne?
Tailscale zapewnia szyfrowane połączenia oparte na protokole WireGuard, a dostęp do sieci kontrolujesz za pomocą konta i reguł uprawnień. Aplikacja nie działa jak typowy publiczny serwer VPN udostępniający cały ruch internetowy, lecz przede wszystkim łączy wskazane urządzenia. Bezpieczeństwo zależy również od ochrony konta, poprawnej konfiguracji ACL oraz włączenia uwierzytelniania wieloskładnikowego.
Czy Tailscale działa na Androidzie i iOS?
Tak, Tailscale jest dostępny zarówno na urządzenia z Androidem, jak i iOS. Po pobraniu aplikacji logujesz się przy użyciu obsługiwanego dostawcy tożsamości, a następnie urządzenie pojawia się w Twojej prywatnej sieci. Na telefonie możesz łączyć się z komputerami, serwerami i innymi urządzeniami, korzystać z adresów Tailscale oraz używać funkcji takich jak MagicDNS, jeśli zostały skonfigurowane.
Czy Tailscale jest darmowy, czy wymaga abonamentu?
Tailscale oferuje bezpłatny plan przeznaczony głównie do użytku osobistego, jednak jego zakres może zależeć od aktualnych zasad i limitów usługi. Płatne warianty są kierowane do firm i użytkowników potrzebujących większej liczby urządzeń, zaawansowanych reguł dostępu, funkcji administracyjnych lub obsługi zespołów. Przed instalacją warto sprawdzić bieżący cennik, ponieważ oferta może się zmieniać.
Czy Tailscale zastępuje tradycyjny VPN i przekierowanie portów?
Tailscale może zastąpić wiele zastosowań klasycznego VPN oraz ograniczyć potrzebę przekierowywania portów na routerze. Pozwala uzyskać bezpośredni dostęp do urządzeń w prywatnej sieci, często bez ręcznej konfiguracji NAT. Nie zawsze jest jednak pełnym zamiennikiem VPN kierującego cały ruch internetowy przez konkretny serwer. Jeśli potrzebujesz ochrony całego ruchu lub zmiany lokalizacji, sprawdź funkcję exit node i jej wymagania.

Tailscale
Ta witryna zawiera niezależne informacje o aplikacjach innych firm i nie jest powiązana z żadną z prezentowanych tu aplikacji ani nie jest ich właścicielem, deweloperem czy dystrybutorem. Nazwy aplikacji, logotypy i znaki towarowe należą do ich właścicieli. Dane dewelopera podano w celach informacyjnych. Skontaktuj się bezpośrednio z deweloperem za pośrednictwem adresu support@tailscale.com, odwiedź stronę https://tailscale.com lub zapoznaj się z jego https://tailscale.com/privacy-policy.